La envasadora de 2027 tendrá que registrar también los cambios autorizados en su software
- Publicado el 19 de Noviembre de 2026
- Laura Sauco
Desde el 20 de enero de 2027, las máquinas que se introduzcan en el mercado de la Unión se rigen por el Reglamento (UE) 2023/1230 en lugar de la Directiva 2006/42/CE. Entre lo nuevo hay un requisito que se cumple en la propia máquina, no en el manual: la protección contra la corrupción.
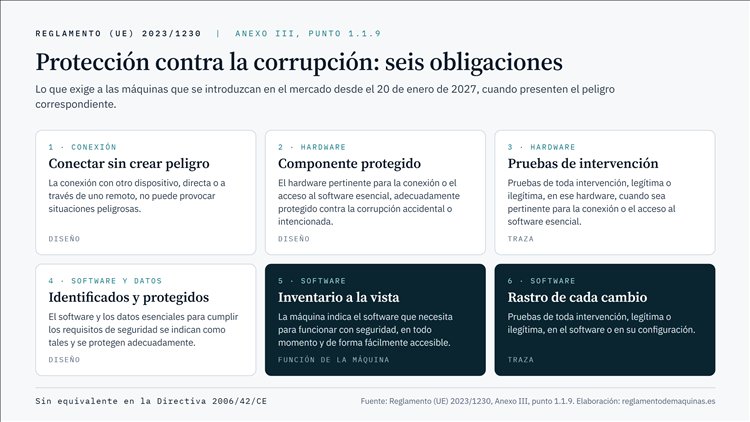
Las seis obligaciones del punto 1.1.9 del Anexo III del Reglamento (UE) 2023/1230. Elaboración: reglamentodemaquinas.es.
Pongamos una envasadora introducida en el mercado en marzo de 2027. El servicio técnico del fabricante entra en remoto y cambia la configuración de una función de seguridad. Aunque el cambio esté autorizado, la máquina tiene que recoger pruebas de él: el Reglamento las exige de toda intervención, legítima o ilegítima, en el software instalado o en su configuración.
El mismo punto pide además que la máquina indique el software instalado que necesita para funcionar con seguridad; que el software y los datos esenciales para cumplir los requisitos se indiquen como tales y se protejan contra la corrupción accidental o intencionada, y que también esté protegido el hardware por el que se conecta o se accede a ese software. La Directiva no contemplaba la protección contra la corrupción.
Imagen ilustrativa
Y si, ya en servicio, se le carga una versión nueva del software de seguridad, el registro de esa versión tiene que estar habilitado durante cinco años, para demostrar la conformidad si una autoridad lo pide de forma motivada (Anexo III, punto 1.2.1).
Lo que cuenta es la fecha de cada unidad, no la del pedido: lo introducido en el mercado conforme a la Directiva antes del 20 de enero de 2027 se puede seguir comercializando (artículo 52.1). La envasadora que salga después ya tiene que cumplirlo.
Las seis obligaciones del punto 1.1.9, con el texto del Reglamento, están en reglamentodemaquinas.es/ciberseguridad-maquinas